ChatGPT SSO 登录失败,先看是哪一段断的
ChatGPT SSO 登录失败这件事,表面上只有一个“登不进去”,实际上可能断在三个完全不同的位置:企业身份提供方(Okta、Microsoft Entra、Google Workspace 等)没放行;身份提供方放行了,但回传给 ChatGPT 的身份断言里邮箱和工作区邀请对不上;或者两头都没问题,只是浏览器在跳转回 chatgpt.com 的那一步超时了。前两段是企业账号配置问题,第三段是网络条件问题。本文按这三段给出排查顺序,适用于 ChatGPT Business(2025 年 8 月起由 Team 更名)和 Enterprise 工作区。
SAML 单点登录在浏览器里到底跳了几次
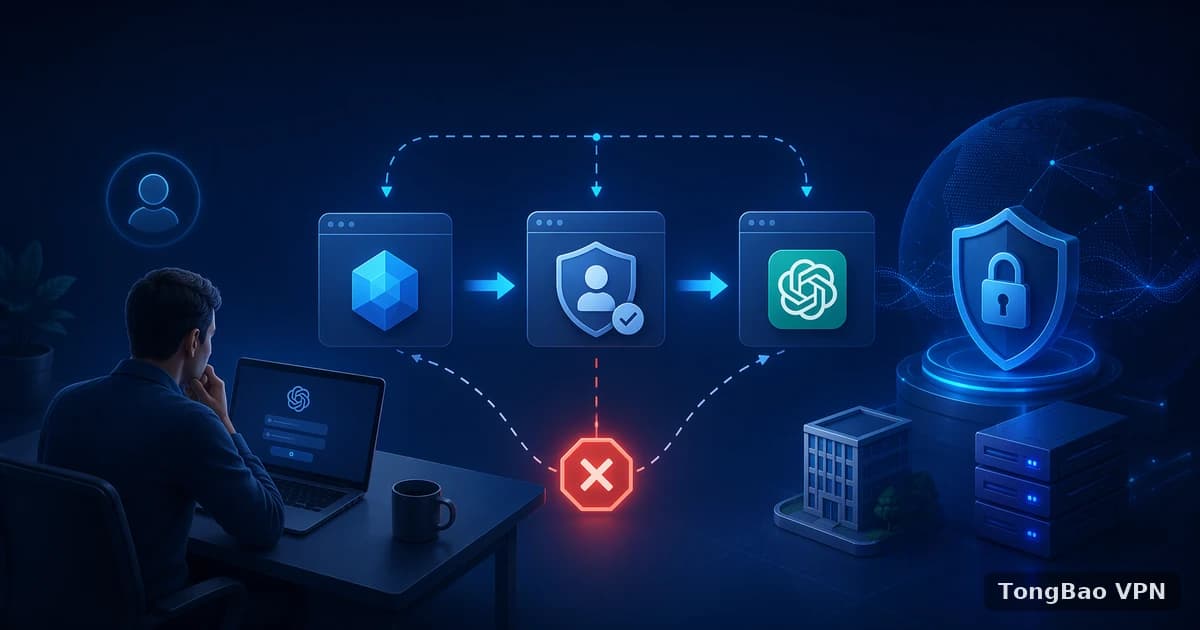
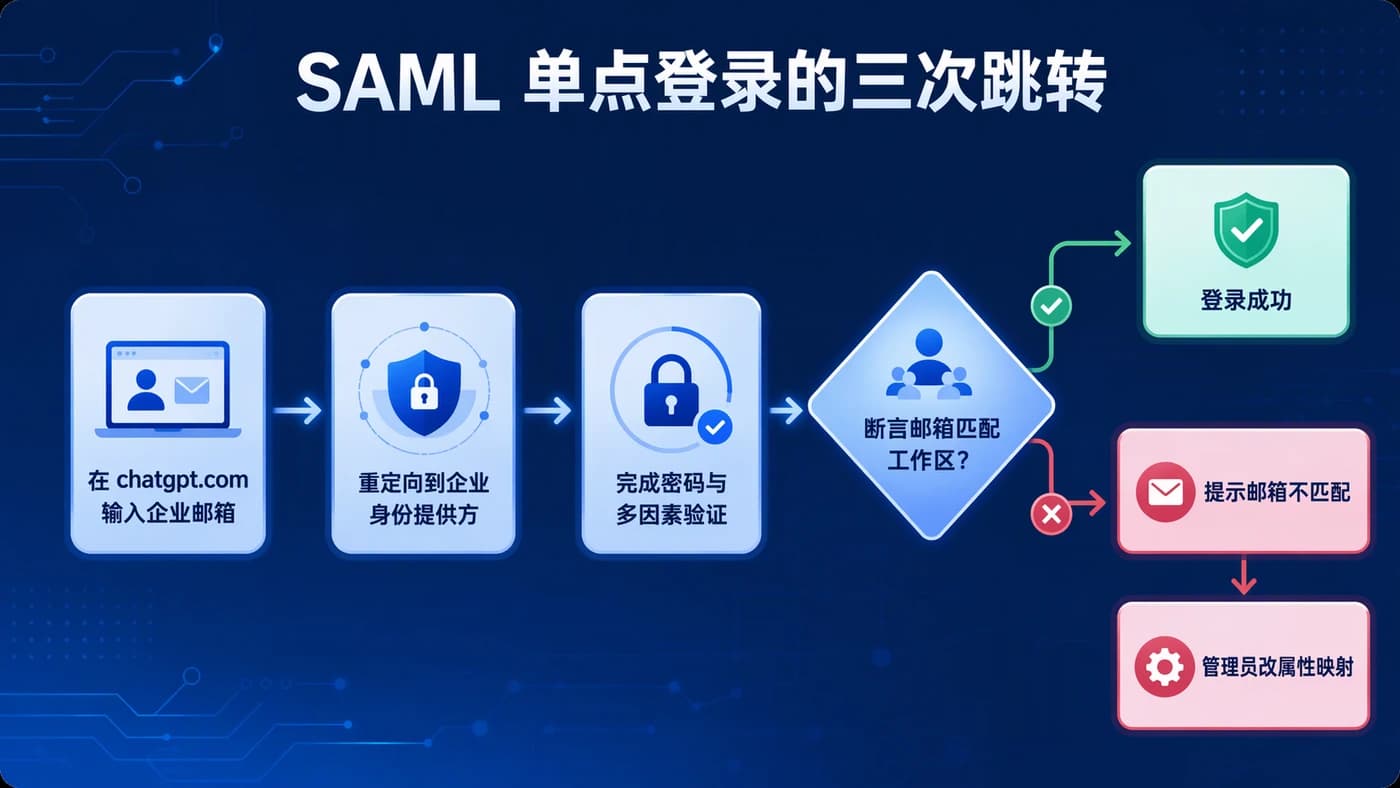
理解失败在哪,先得知道成功时发生了什么。用户在 chatgpt.com 输入企业邮箱,ChatGPT 按邮箱域名判断这个工作区启用了 SSO,于是把浏览器重定向到企业的身份提供方;用户在身份提供方完成密码和多因素验证后,身份提供方生成一份 SAML 断言(里面带着邮箱、姓名等属性),再把浏览器重定向回 ChatGPT 的回调地址;ChatGPT 校验断言签名,拿出邮箱去匹配工作区里的成员或待接受的邀请,匹配上才算登录完成。整个过程至少三次跨域跳转,其中第一跳和第三跳访问的是海外的 ChatGPT,第二跳访问的是企业自己的身份提供方——它可能在海外云上,也可能在办公内网里。
每一跳失败的典型表现
第一跳失败:输入邮箱后页面一直转圈或直接报网络错误,说明浏览器到 chatgpt.com 的连接本身不稳。第二跳失败:跳到身份提供方后页面打不开、证书报错,或者验证完没有再跳回来,多半是身份提供方访问策略或办公网络的问题。第三跳失败:浏览器确实回到了 chatgpt.com,但页面提示 sso_mismatch_user_creation、“无法创建用户”或“邀请无效”,这是断言内容和工作区配置对不上,与网络无关。
企业账号侧:三个最常见的配置错误
截至 2026 年 11 月,OpenAI 帮助中心把 SSO 邮箱或域名不匹配列为单点登录报错的头号原因。管理员可以按下面的清单逐项核对,这些检查都不需要碰网络。
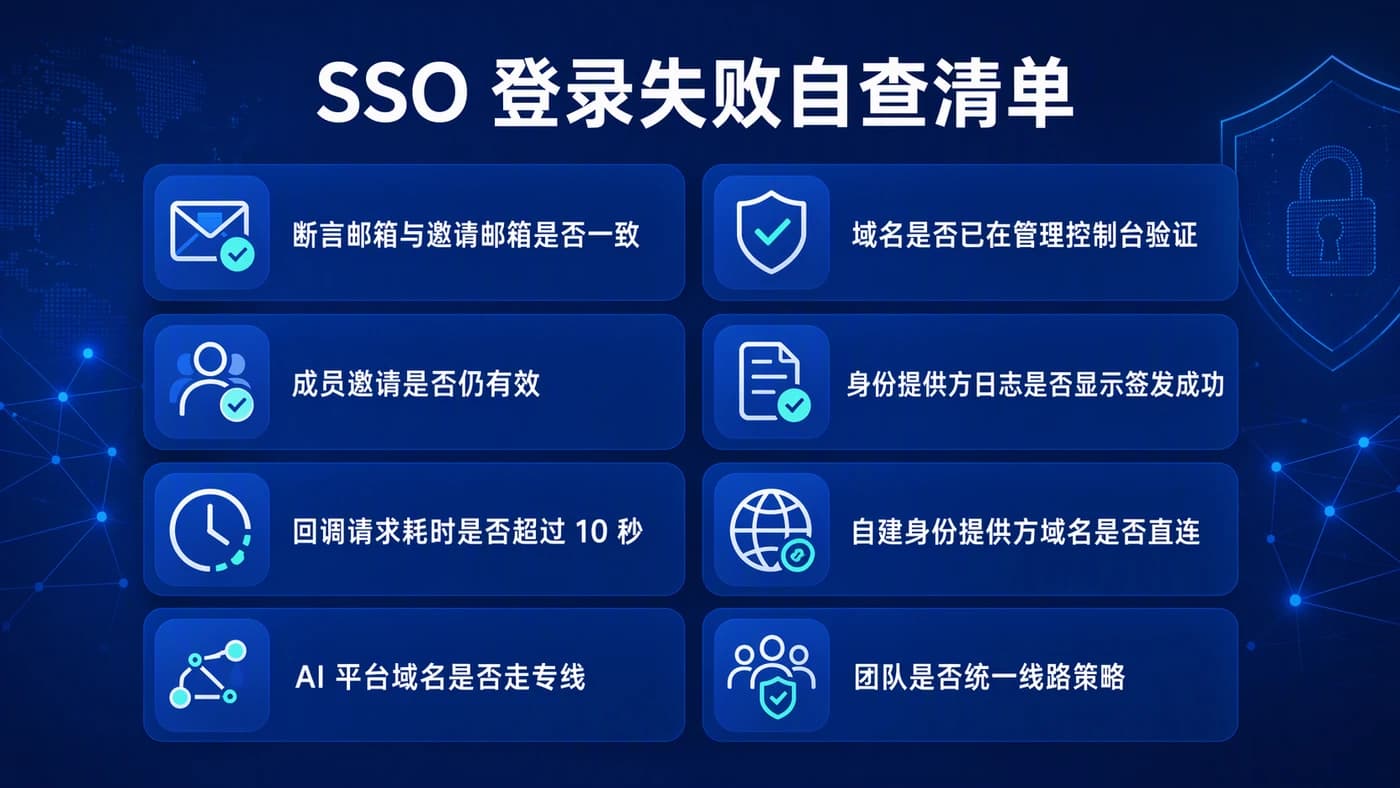
- 邮箱属性字段不一致:身份提供方在 SAML 断言里发送的邮箱属性,必须和工作区邀请用的邮箱完全一致。常见错误是断言里发的是 UPN(如 name@corp.local)而邀请用的是对外邮箱(name@company.com)。
- 域名没有在全局管理控制台验证:ChatGPT 要求邮箱域名已验证并出现在工作区的管理控制台里,否则即便断言正确也会拒绝创建用户。
- 席位或邀请状态不对:成员被移除后再邀请、或邀请已过期,用 SSO 登录会表现为“没有权限访问此工作区”。管理员在成员页重新发邀请即可。
- SSO 设为强制但用户用了密码登录:如果工作区把 SSO 设为可选,被邀请人可以先用用户名和密码接受邀请,给管理员留出排查 SSO 的时间;设为强制后就只能走 SSO。
管理员核对时建议打开身份提供方的登录日志,看断言是否成功签发——签发成功而 ChatGPT 仍报错,问题一定在第三跳的匹配环节;断言根本没签发,则要回头看身份提供方的应用分配和条件访问策略。
网络侧:身份提供方在内网、ChatGPT 在海外时怎么分流
企业账号配置都对,登录却偶尔成功偶尔失败,这时候问题往往在网络条件上。SAML 断言带有有效期,通常只有几分钟;如果第二跳到第三跳之间浏览器卡在跨境回调上超过这个窗口,ChatGPT 会拒绝已过期的断言,表现为“验证完又回到登录页”。另一种更隐蔽的情况:公司的身份提供方只允许从办公网出口或内网访问,而用户为了稳定连 ChatGPT 开启了全局代理,结果第二跳被送到了海外出口,身份提供方直接拒绝。两种情况的处理方向相反——前者要让 ChatGPT 这一跳更快更稳,后者要让身份提供方这一跳留在本地网络。
| 现象 | 最可能的位置 | 先查什么 | 处理方向 |
|---|---|---|---|
| 输入邮箱后一直转圈 | 第一跳:到 ChatGPT | chatgpt.com 能否正常打开 | 换稳定的跨境线路 |
| 跳到身份提供方后打不开 | 第二跳:到身份提供方 | 关掉全局代理再试 | 身份提供方域名走本地直连 |
| 验证完又回到登录页 | 第三跳:回调超时 | 身份提供方日志显示签发成功 | 缩短跨境回调时延 |
| 提示邮箱不匹配 / 无法创建用户 | 第三跳:断言匹配 | 断言里的邮箱属性 | 改身份提供方属性映射 |
| 只有某几个人登不上 | 账号配置 | 这些人的邀请状态 | 重新邀请 |
用分流规则把两跳分开
正确的做法不是在“全局代理”和“不开代理”之间二选一,而是按域名分流:chatgpt.com、openai.com、auth.openai.com 相关域名走跨境线路,公司身份提供方的域名(如 login.microsoftonline.com 在海外云上可以一起走,而自建的 adfs.company.com 应该直连)留在本地。TongBao VPN 的 AI 智能路由默认会把 GPT、Claude 这类 AI 平台的流量识别出来走 IEPL 低延迟线路,其余流量按本地网络处理;自建身份提供方的域名可以在客户端里加入直连规则,这样第二跳不出海外、第三跳走专线,断言不会因为回调慢而过期。遇到登录后又频繁掉线、反复让你重登的情况,还可以参考ChatGPT、Claude 网页版老掉线、动不动让你重登这篇的会话层说明。
给管理员的排查顺序
- 先让一位能登录的成员和一位登不上的成员在同一网络下各试一次,判断是“人”的问题还是“网”的问题。
- 查身份提供方日志:断言没签发 → 看应用分配和条件访问;签发了 → 看 ChatGPT 回调时的报错文案。
- 报邮箱不匹配 → 对照断言里的邮箱属性和工作区邀请邮箱,改属性映射。
- 报超时或回到登录页 → 用浏览器开发者工具 Network 面板看回调请求耗时,超过 10 秒就要处理跨境线路。
- 线路侧按域名分流:AI 平台走 IEPL 专线,自建身份提供方直连;团队统一用团队席位,避免有人全局代理、有人裸连导致策略不一致。
- 证书或 DNS 报错另有一套排查,可看跨境办公网络的底层排查方法。
常见问题
SSO 登录成功后,为什么 ChatGPT 过一会儿又要求重新登录?
这通常是会话 Cookie 在网络切换或出口 IP 变化后失效,与 SSO 本身无关。固定出口 IP 的线路可以明显减少这种情况。
个人 Plus 账号能不能直接加入企业工作区?
可以,用同一邮箱接受邀请即可,但如果工作区强制 SSO,该邮箱必须能通过企业身份提供方验证。
总结
ChatGPT SSO 登录失败要先定位断在三跳中的哪一跳:账号配置问题改属性映射和邀请状态,网络条件问题用分流把身份提供方留在本地、把 AI 平台放到专线上。想让整个团队的登录体验一致,用 TongBao VPN 的团队席位配合 AI 智能路由和 IEPL 低延迟线路即可。